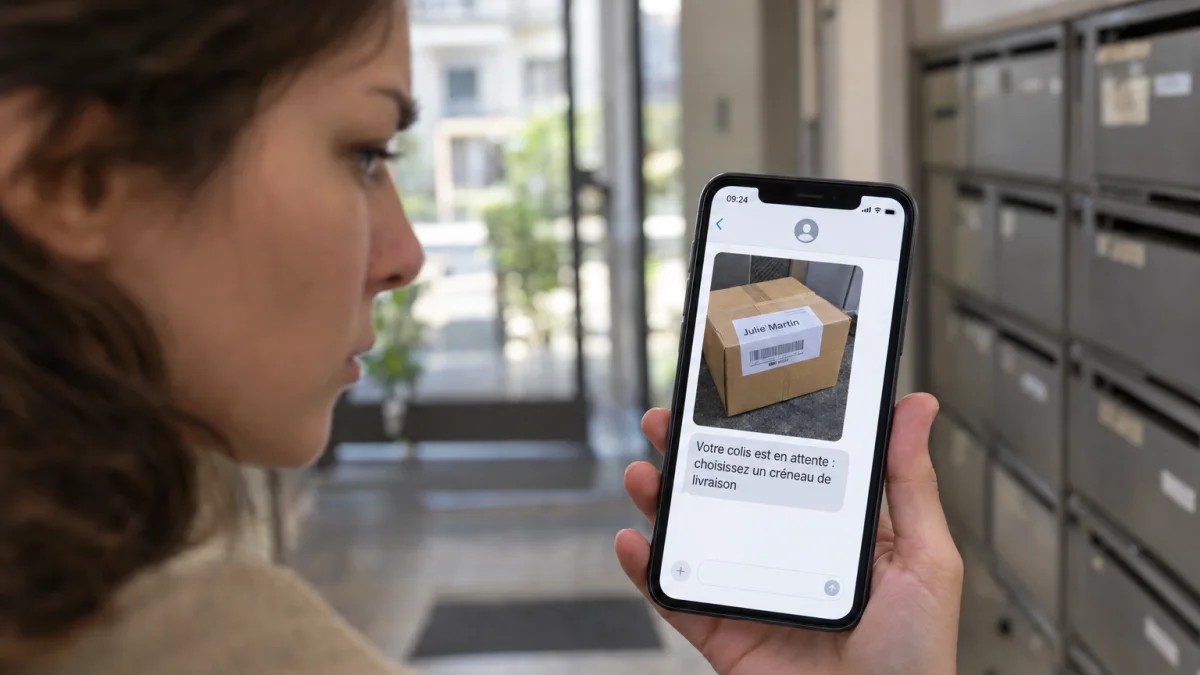
Un colis impossible à déposer, un livreur qui demande de choisir un nouveau créneau ou des frais à régler rapidement : ces SMS peuvent sembler ordinaires. Pourtant, derrière ces messages se cache parfois une technique appelée smishing.
Cette forme d’hameçonnage par SMS exploite la confiance accordée aux services de livraison pour récupérer des informations personnelles, bancaires ou des identifiants de connexion.
Le smishing se cache derrière des SMS de livraison crédibles
Le smishing combine les termes « SMS » et « phishing ». Le principe consiste à envoyer un message frauduleux en usurpant l’identité d’un transporteur ou d’un livreur. Le destinataire est généralement informé d’un problème avec un colis : absence lors du passage, paquet trop volumineux, frais supplémentaires ou nécessité de sélectionner un point relais.
Le procédé se rapproche du spam téléphonique, mais utilise principalement le SMS pour établir un premier contact. Le message contient généralement un lien qui conduit vers une page imitant le site d’un transporteur. L’objectif peut être de récupérer une adresse, un mot de passe ou les coordonnées d’une carte bancaire.
Plusieurs indices permettent de reconnaître un faux SMS
Même lorsqu’un message semble crédible, son contenu et la demande formulée peuvent révéler la fraude. Deux éléments méritent une attention particulière avant toute action.
Un message qui pousse à agir rapidement
Le faux SMS cherche généralement à provoquer une réaction immédiate. Il peut annoncer que le colis sera retourné, que la livraison est suspendue ou qu’un paiement doit être réalisé rapidement. Cette pression réduit le temps consacré à la vérification. Un message inattendu demandant de cliquer immédiatement sur un lien doit donc éveiller la méfiance, surtout lorsqu’aucune commande n’est attendue ou que le suivi officiel ne signale aucun incident concernant la livraison.
Une adresse Internet différente du site officiel
Le lien constitue un autre indicateur important. Les fraudeurs utilisent des adresses ressemblant à celles des transporteurs, avec un mot supplémentaire, une lettre modifiée ou un nom de domaine inhabituel. La page ouverte peut pourtant reproduire le logo et l’apparence du véritable service. Avant de renseigner une information, il faut vérifier précisément l’adresse affichée. Le moyen le plus sûr reste d’ouvrir directement l’application ou le site officiel du transporteur.
Les fraudeurs cherchent surtout les données personnelles et bancaires
Une fois le lien ouvert, la victime peut être invitée à renseigner son identité, son adresse, son numéro de téléphone et ses coordonnées bancaires. Le prétexte utilisé repose fréquemment sur le paiement de frais liés à une nouvelle livraison, à un affranchissement ou à un prétendu dédouanement.
Les informations récupérées peuvent ensuite servir à effectuer des opérations frauduleuses ou à préparer d’autres attaques. Des données personnelles peuvent également permettre de rendre un futur message plus crédible. Dans certaines campagnes, le lien cherche plutôt à provoquer l’installation d’une application malveillante ou à récupérer les identifiants d’un compte en ligne.
Des vérifications simples permettent d’éviter le piège
Lorsqu’un SMS annonce un problème de livraison, il n’est pas nécessaire d’utiliser le lien fourni. Il est préférable d’ouvrir directement l’application du transporteur ou de saisir soi-même l’adresse de son site officiel. Le numéro de suivi transmis lors de la commande permet alors de vérifier si un incident existe réellement.
Il faut également éviter de transmettre un numéro de carte bancaire, un mot de passe ou un code de validation à partir d’un SMS inattendu. En cas de doute, le transporteur peut être contacté depuis les coordonnées publiées sur son site officiel. Un message frauduleux peut ensuite être supprimé et son expéditeur bloqué.
Une réaction rapide limite les conséquences du smishing
Cliquer sur un lien ne signifie pas automatiquement que des données ont été volées. Si aucune information n’a été saisie et qu’aucune application n’a été installée, il convient de fermer la page et de rester attentif au comportement du téléphone. En revanche, après la communication d’identifiants, il est nécessaire de modifier rapidement le mot de passe concerné et ceux des comptes utilisant éventuellement le même accès.
La situation devient plus urgente lorsque des coordonnées bancaires ont été communiquées. La banque doit alors être contactée rapidement pour sécuriser le moyen de paiement et surveiller les opérations. Cette escroquerie peut également préparer une fraude au faux conseiller bancaire : une personne disposant des informations dérobées peut rappeler la victime en prétendant vouloir protéger son compte.
Les faux SMS de livraison reposent sur un scénario simple : profiter d’une situation quotidienne pour provoquer une action rapide. Reconnaître le smishing demande donc de vérifier l’expéditeur, le lien proposé et la nature des informations réclamées. En cas de doute, le suivi d’un colis doit toujours être consulté depuis le site ou l’application officielle du transporteur. Cette habitude réduit fortement le risque de transmettre des données personnelles ou bancaires à des fraudeurs et permet d’éviter le piège.